Microsoft stellt die bisherigen Data-Governance-Lösungen von Purview ein. Bis zum 12. November 2027 läuft der Support aus. Für Unternehmen bedeutet das nicht, dass Microsoft Purview insgesamt verschwindet – wohl aber, dass sie ihren Datenkatalog, ihr Governance-Betriebsmodell und kritische Integrationen überprüfen müssen. Der OneLake Catalog in Microsoft Fabric ist die neue strategische Basis, aber kein vollständiger 1:1-Ersatz.
Die wichtigste Entscheidung lautet deshalb nicht „Wie kopieren wir Purview nach OneLake?“, sondern „Wie sichern wir unsere Governance-Ergebnisse auch nach dem Wechsel?“ Das betrifft das Auffinden von Daten ebenso wie Glossare, Zuständigkeiten, Qualität, Freigaben und prüfbare Zugriffsregeln.
Was wird eingestellt – und was bleibt bestehen?
Microsoft beendet die Produktlinie Purview Data Governance, darunter insbesondere Purview Unified Catalog, Data Map, Workflows und die klassischen Azure-Purview-Governance-Lösungen. Betroffene Unternehmen müssen ihre dort aufgebauten Prozesse und Abhängigkeiten ablösen oder auf andere Komponenten verteilen.
Nicht eingestellt wird Microsoft Purview als Ganzes. Informationsschutz, Data Loss Prevention (DLP), Audit, Insider Risk Management sowie weitere Security- und Compliance-Funktionen gehören zur fortgeführten Purview-Produktwelt. Sie können – im jeweils unterstützten Funktions- und Lizenzumfang – weiterhin in Microsoft Fabric und anderen Microsoft-Diensten genutzt werden.
| Bereich | Konsequenz für Unternehmen |
|---|---|
| Unified Catalog und Data Map | Bestehende Katalog-, Scan- und Metadatenprozesse inventarisieren und eine neue Zielarchitektur definieren. |
| Klassische Purview-Workflows | Genehmigungen, Zuständigkeiten, Eskalationen und Nachweise gesondert absichern. |
| Business Glossary, CDEs und Data-Quality-Konfigurationen | Fachliche Definitionen und Regelwerke exportieren, bewerten und gezielt neu verankern. |
| Purview Information Protection, DLP und Audit | Nicht pauschal migrieren oder abschalten; bestehende Schutz- und Compliance-Pfade prüfen und fortführen. |
| Microsoft Fabric und OneLake Catalog | Als bevorzugte Basis für die Governance unterstützter Fabric-Daten aufbauen. |
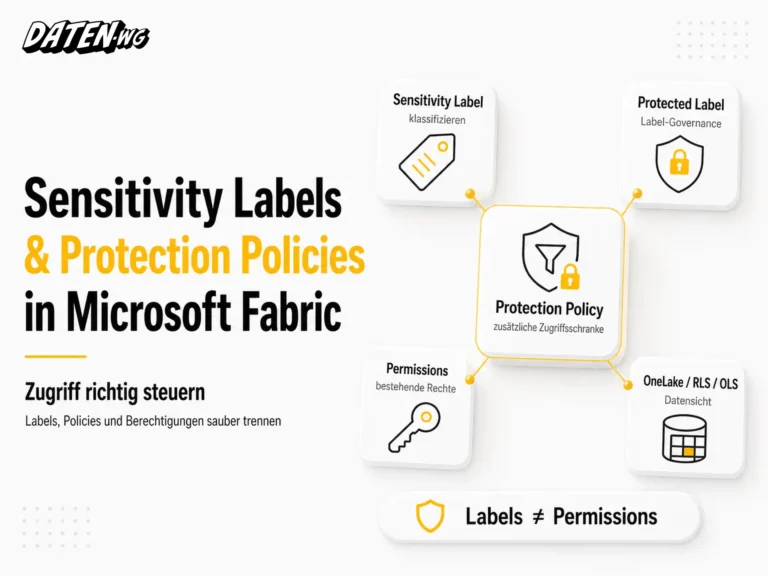
Dabei ist zwischen dem Ende einer Governance-Produktlinie und den einzelnen Funktionen anderer Purview-Produkte zu unterscheiden. Ein vorhandenes Sensitivity Label oder eine DLP-Regel wird nicht allein deshalb obsolet, weil der bisherige Governance-Katalog ausläuft. Wie Klassifizierung und Zugriffsschutz zusammenspielen, erläutert unser Beitrag zu Sensitivity Labels und Protection Policies in Microsoft Fabric.
Zeitplan: Wartungsmodus und Supportende am 12. November 2027
Die offizielle Ankündigung erfolgte am 12. November 2026. Für die betroffene Purview-Data-Governance-Produktlinie gilt seither die Umstellung auf einen Wartungsmodus; neue Konten sind nicht mehr vorgesehen. Das angekündigte Supportende ist der 12. November 2027.
Drei Konsequenzen sind für die Planung entscheidend:
- Wartungsmodus ist keine Innovationszusage. Wer auf neue Funktionen oder einen künftigen Gleichstand mit OneLake wartet, riskiert ein zu enges Migrationsfenster.
- Supportende ist nicht automatisch ein belegter Datenlöschtermin. Vertragslage, Exportmöglichkeiten, technische Abschaltung und Aufbewahrungspflichten müssen für die eigene Umgebung ausdrücklich geklärt werden.
- Die letzte sichere Umstellung liegt vor dem Supportende. Export, Parallelbetrieb, Berechtigungstests und Abnahme brauchen Reserve; der finale Stichtag darf nicht der erste produktive Migrationstest sein.
Für regulierte Organisationen und vertragliche Sonderfälle gehört ein frühzeitiges Gespräch mit dem Microsoft-Account-Team zur Pflichtplanung. Maßgeblich sind die tatsächlich verwendeten Dienste und Vereinbarungen, nicht allein der Produktname im Portal.
Purview Data Governance und OneLake Catalog: ein anderer Architekturansatz
Purview Data Governance war als relativ eigenständige, quellenübergreifende Governance-Ebene angelegt. Datenbestände unterschiedlicher Plattformen konnten durch Registrierungen, Scans, Metadatenmodelle und zugehörige Governance-Prozesse erschlossen werden. OneLake Catalog setzt dagegen bei den in Microsoft Fabric verfügbaren und dort repräsentierten Objekten an. Das verändert Abdeckung, Integrationswege und Verantwortlichkeiten.
Explore: Fabric-Daten auffinden und verstehen
Explore zeigt unterstützte Fabric-Objekte, Such- und Filtermöglichkeiten sowie Metadaten und Objektinformationen. Die Katalogsuche kann über die Catalog Search REST API automatisiert werden; diese API befindet sich allerdings noch in Preview und ist nicht mit den bisherigen Purview-/Atlas-Schnittstellen gleichzusetzen. Insbesondere ist ein durch Suchrechte sichtbarer Metadateneintrag noch keine Berechtigung zum Lesen der eigentlichen Daten.
Ein SAP-System, ein externes Warehouse oder eine On-Premises-Datenbank erscheint nicht automatisch mit derselben semantischen Tiefe im OneLake Catalog, nur weil es bisher von Purview gescannt wurde. Shortcuts, Mirroring und andere unterstützte Integrationsmuster können Daten in Fabric nutzbar machen. Datenanbindung ist jedoch nicht automatisch gleichwertiges Enterprise-Metadaten-Scanning.
Govern: Transparenz über die Fabric-Governance
Govern bündelt Governance Insights, empfohlene Maßnahmen, Domains und Subdomains, Tags, Endorsement sowie Verwaltungsfunktionen. Es hilft beispielsweise dabei zu erkennen, welchen Objekten Beschreibungen, Kennzeichnungen oder Vertrauenssignale fehlen. Das ist wertvoll für die Governance der Fabric-Landschaft.
Aber: Ein Report über fehlende Metadaten oder Aktualität ersetzt weder eine frei modellierbare Data-Quality-Regel noch das Management eines fachlichen Begriffs über seinen gesamten Lebenszyklus. Auch ein Domain-Administrator ist nicht automatisch ein vollständig abgebildeter Business Data Steward.
Secure: Zugriffe sichtbar machen und steuern
Secure führt die Sicht auf Workspace-Rollen und unterstützte OneLake-Sicherheitsrollen zusammen. Administratoren können Berechtigungen kontrollieren und Rollen im vorgesehenen Umfang verwalten. Die tatsächliche Datenfreigabe hängt aber weiterhin von Workspace-, Item-, OneLake- und gegebenenfalls Quellsystem-Berechtigungen ab.
Für einen Sicherheitsnachweis genügt deshalb nicht, dass eine Person ein Objekt im Katalog sehen oder nicht sehen kann. Der Zugriff muss mit der tatsächlichen Abfrageoberfläche geprüft werden – etwa über Lakehouse, Warehouse oder semantisches Modell. Vertiefend dazu: OneLake Security richtig aufbauen.
Capability-Matrix: Was lässt sich übernehmen, was nicht?
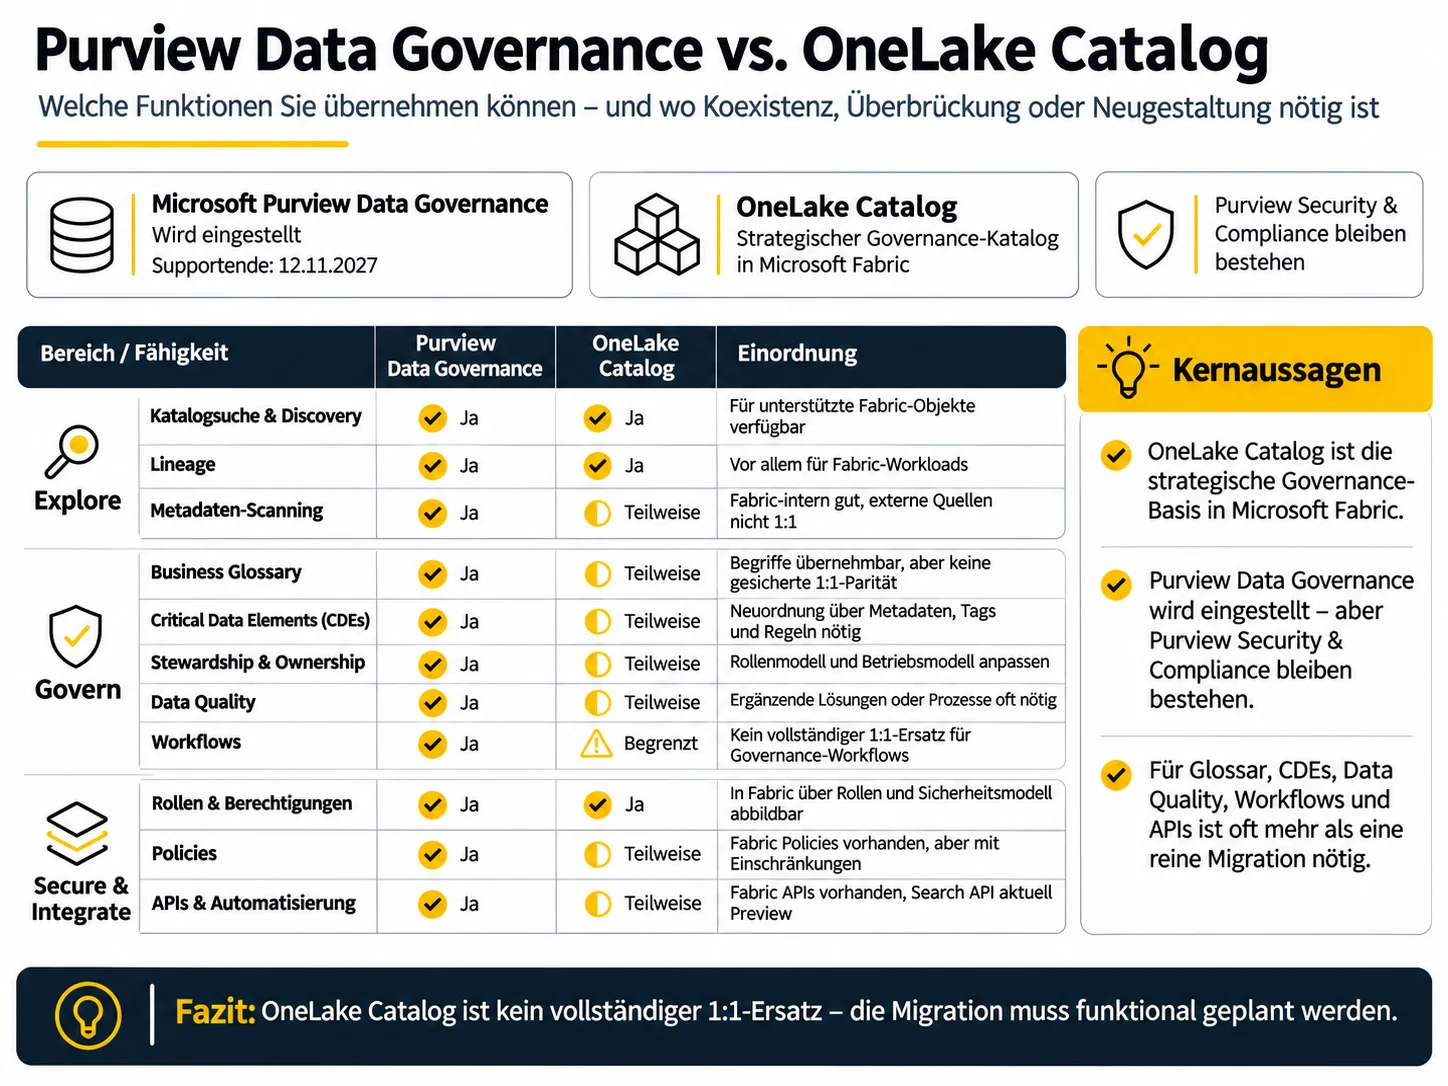
Die folgende Einordnung bewertet Governance-Ergebnisse, nicht bloß ähnlich benannte Menüpunkte. „Teilweise“ bedeutet ausdrücklich: Eine Teilfunktion ist verfügbar, der ursprüngliche fachliche Leistungsumfang ist damit nicht vollständig hergestellt.
| Bisheriger Governance-Baustein | OneLake/Fabric: aktueller Stand | Migrationsentscheidung |
|---|---|---|
| Katalogsuche für Fabric-Objekte | Explore verfügbar; Search API in Preview und auf unterstützte Item-Typen begrenzt | Übernehmen – API-Anbindungen separat testen |
| Collections, Organisationsstruktur, Ownership | Domains, Subdomains, Workspace-/Item-Verantwortung vorhanden | Übernehmen und neu zuordnen – Steward-RACI ergänzen |
| Business Glossary und Critical Data Elements (CDEs) | Tags, Beschreibungen und Endorsement, aber keine nachgewiesene vollständige Glossar-/CDE-Parität | Überbrücken oder neu gestalten |
| Data Products und Stewardship | Fabric-Objekte, Domains, Endorsement und Freigaben; formale Stewardship-Prozesse nicht durchgängig gleichwertig | Teilweise übernehmen, Prozesse ergänzen |
| Data Quality | Governance-Insights und Aktualitäts-/Pflegesignale, keine vollständige Gleichwertigkeit zu Regel-, Profiling- und Score-Prozessen | Überbrücken mit Source-/Pipeline-/DQ-Werkzeugen |
| Lineage und Impact Analysis | Für unterstützte Fabric-Workloads verfügbar | Übernehmen für unterstützte Pfade; externe und granulare Lineage gesondert lösen |
| Metadaten-Scanning | Fabric-interne Admin-/Scanner-APIs; kein universeller Ersatz für externe Purview-Scans | Koexistenz/Brücke bis externe Bestände abgedeckt sind |
| Genehmigungs-Workflows | Item-Sharing und einzelne Zugriffsanforderungen; kein allgemeiner 1:1-Ersatz für Governance-Workflows | Neu gestalten inklusive Audit und Widerruf |
| Governance- und Zugriffspolicies | Workspace-/Item-/OneLake-Kontrollen; zusätzliche Fabric Policies in Preview mit enger Abdeckung | Gezielt neu gestalten, nicht automatisch übertragen |
| Purview-/Atlas-APIs | Andere Fabric-REST-APIs, teils Preview und mit anderen Datenmodellen | Integration neu implementieren |
| Sensitivity Labels, DLP, Audit | Weiterhin über unterstützte Purview-Security-/Compliance-Funktionen integrierbar | Koexistenz dauerhaft einplanen |
Bei Fabric Policies ist der Funktionsumfang besonders sorgfältig zu prüfen. Aktuell sind Policy-Typen für externe Datenfreigaben, Item-Erstellung und Änderungen bestimmter Workspace-Einstellungen dokumentiert. Die Funktion befindet sich in Preview und ist nicht in allen Capacity-Regionen verfügbar. Ein generisches „alle Purview Policies nach Fabric übertragen“ wäre damit eine unhaltbare Zusage.
Warum Glossar und Data Contracts ein Sonderfall sind
Ein Glossareintrag wie „Nettoumsatz“ ist mehr als ein Tag. Er kann Definition, Berechnungslogik, zuständige Stelle, zulässige Verwendung, Beziehungen und Freigabehistorie besitzen. Ebenso beschreibt ein Critical Data Element nicht nur eine wichtige Spalte, sondern eine geschäftskritische Information mit Qualitäts- und Kontrollanforderungen.
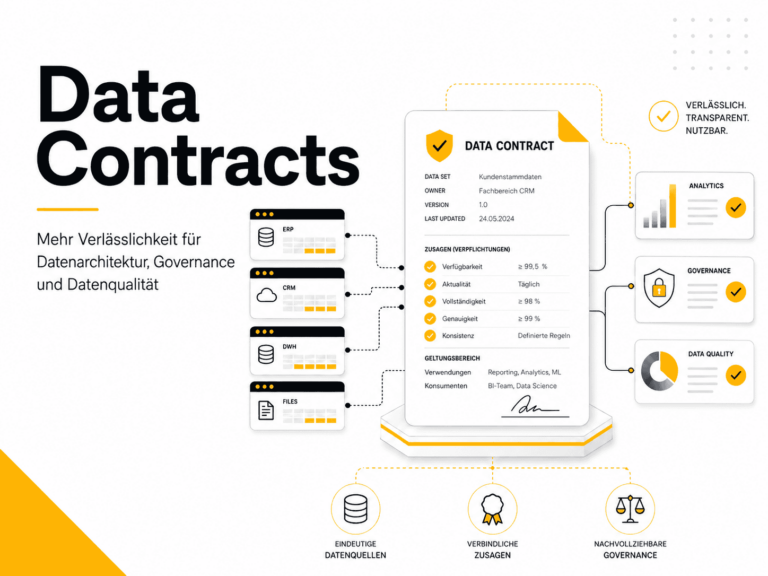
Diese Eigenschaften müssen künftig entweder in einem geeigneten Governance-/Katalogwerkzeug, in klar versionierten Verträgen oder in einem kombinierten Betriebsmodell gepflegt werden. Wie fachliche Definitionen, Qualitätsanforderungen und Verantwortung zusammengehören, zeigt unser Beitrag Data Contracts: Klarheit für BI und KI.
Praxisbeispiel: Ein kritisches Datenprodukt migrieren
Ein Unternehmen betreibt den Datenbereich „Vertrieb“. Bestell- und Rechnungsdaten entstehen im ERP, eine Azure-SQL-Datenbank enthält kundenbezogene Stammdaten, und Microsoft Fabric konsolidiert die Informationen im Lakehouse. Berichte nutzen ein zertifiziertes Power-BI-Semantic-Model.
Im bisherigen Purview-Katalog sind die Quellen gescannt, das Glossar definiert „bereinigten Umsatz“, ein CDE markiert die Rechnungsposition als kritisch, und ein Workflow regelt Freigaben. Bei der Migration wäre es ein Fehler, lediglich Lakehouse und Semantic Model im OneLake Catalog sichtbar zu machen und den Vorgang damit abzuschließen.
Stattdessen erhält das Fabric-Datenprodukt einen Domain-Owner, Beschreibungen, Endorsement und geprüfte Berechtigungen. Die ERP- und Azure-SQL-Metadaten werden auf Abdeckung geprüft; für externe Assets bleibt bei Bedarf eine separate Metadatenintegration bestehen. Die Geschäftsdefinition und CDE-Regeln werden exportiert, versioniert und in einem verlässlichen fachlichen Regelwerk neu zugeordnet. Qualitätsprüfungen laufen an definierten Daten- und Transformationspunkten. Der Genehmigungsprozess dokumentiert Antrag, Entscheidung, Ablauf und Widerruf. Purview DLP, Labels und Audit werden im unterstützten Umfang fortgeführt.
Der Pilot gilt erst dann als erfolgreich, wenn ein berechtigter Vertriebsanalyst den richtigen Datensatz findet und nutzen kann, ein nicht berechtigter Testnutzer keinen Datenzugriff erhält und die relevanten Nachweise vorliegen. Discovery, Governance und tatsächlicher Zugriff werden getrennt abgenommen.
Der Migrationsfahrplan
Die Migration von Purview Data Governance lässt sich nicht auf den Wechsel des Datenkatalogs reduzieren: Auch Metadaten, Verantwortlichkeiten und bestehende Kontrollen müssen berücksichtigt werden. Ein schrittweises Vorgehen macht funktionale Lücken sichtbar und ermöglicht es, kritische Datenprodukte zunächst im Pilot zu prüfen. Erst wenn Datenzugriffe, Qualität und Governance-Prozesse validiert sind, sollte der produktive Cutover erfolgen.
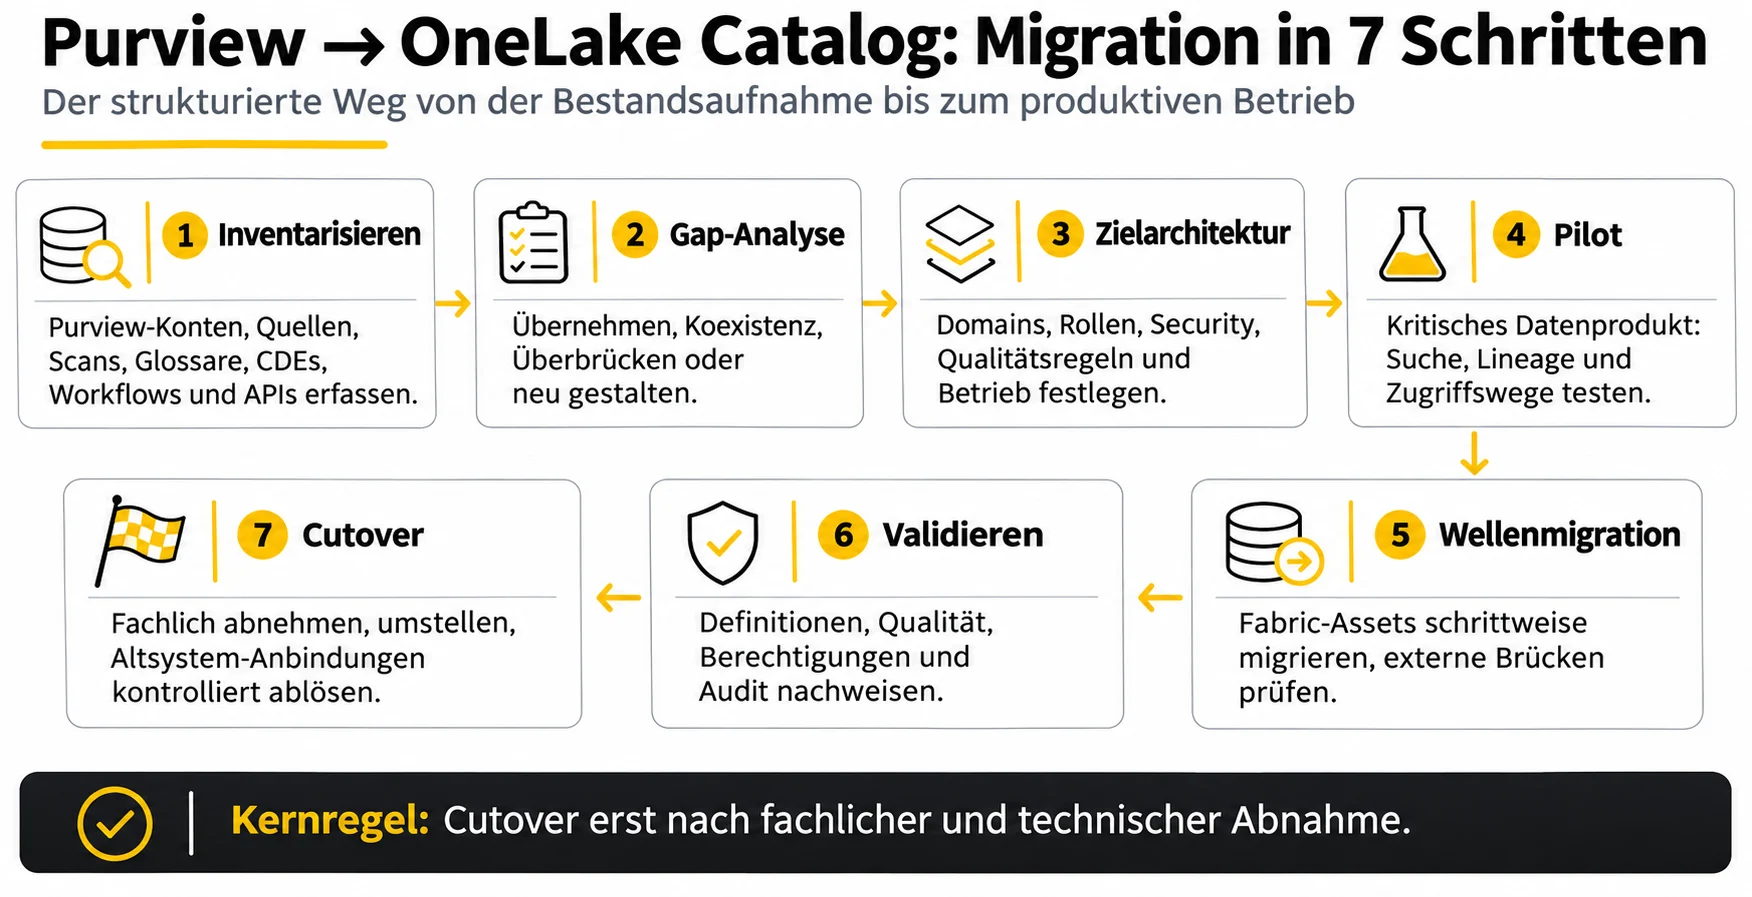
1. Bestehende Purview-Abhängigkeiten inventarisieren
Erfassen Sie Konten, Collections, Quellen, Scan-Konfigurationen und Laufzeitumgebungen, Glossare, CDEs, Owner, Data Products, Lineage, Qualitätsregeln, Workflows, APIs, Berichte und technische Accounts. Halten Sie zu jedem Objekt Zweck, Owner, Geschäftskritikalität, Exportierbarkeit und verbleibende Abhängigkeiten fest. Prüfen Sie nicht nur die Konfiguration: Auch Automationen und Fremdsysteme, die Purview-APIs aufrufen, gehören ins Inventar.
2. Jede Capability einem Migrationspfad zuordnen
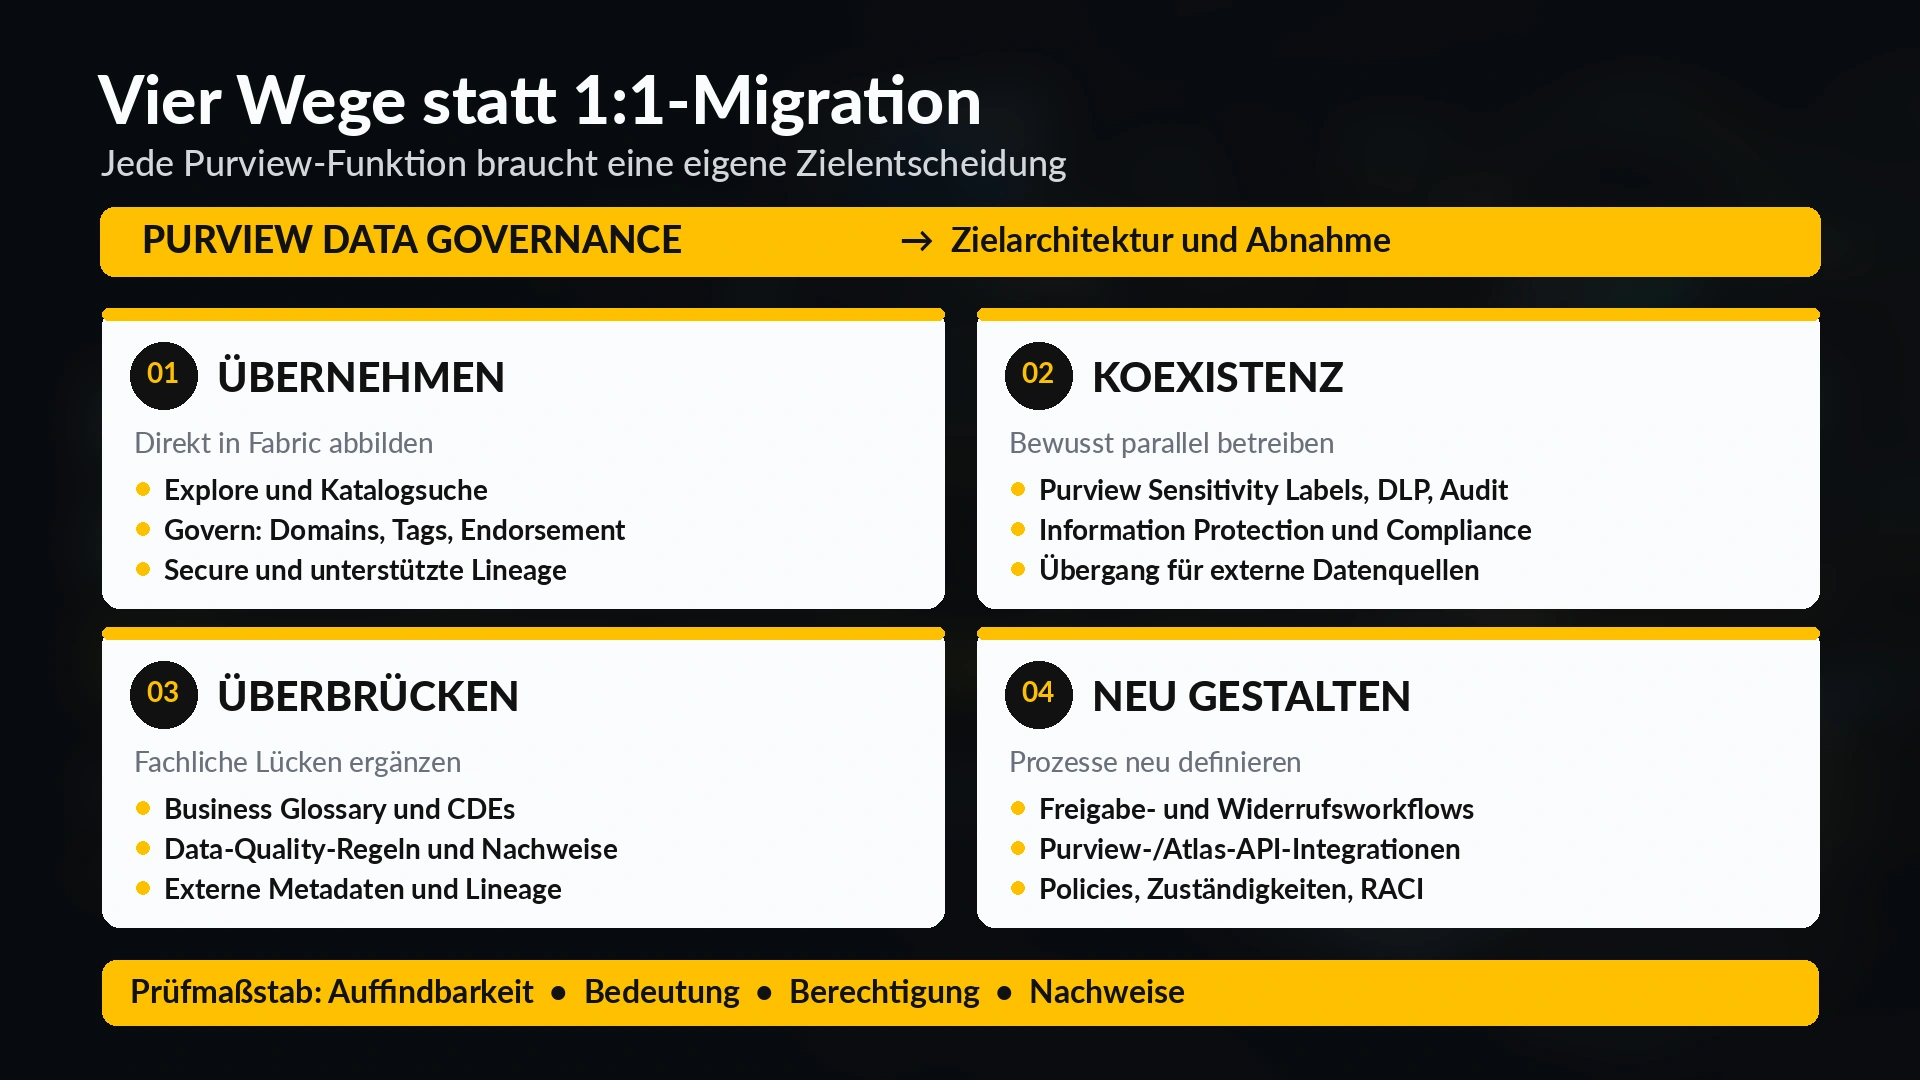
Nutzen Sie vier Klassen: Übernehmen (dokumentiert in Fabric abbildbar), Koexistenz (weiterhin bestehender Schutz- oder Übergangsdienst), Überbrücken (zusätzliche Integration oder Tool erforderlich) und Neu gestalten (Prozess oder Architektur muss verändert werden). Erfassen Sie für jede Abweichung ein verantwortliches Team und einen konkreten Abnahmetest.
3. Zielarchitektur und Governance-Betriebsmodell festlegen
Definieren Sie Domains und Subdomains, Workspace-/Capacity-Grenzen, Data Owner, Business Stewards, Plattformadministratoren und Security-Verantwortliche. Dokumentieren Sie, wo Begriffe, Qualitätsregeln, Freigaben, Metadaten und Audit-Nachweise künftig authoritative gepflegt werden. Entscheiden Sie dabei bewusst, welche Aufgaben in Fabric stattfinden und welche nicht.
4. Einen fachlich repräsentativen Piloten durchführen
Wählen Sie keine bloße Demo-Tabelle, sondern ein relevantes Datenprodukt mit mehreren Quellen, geschäftlichen Definitionen und wenigstens einem geschützten Datenpfad. Testen Sie Suche, Beschreibung, Lineage, Datenqualität, Zugriffsanforderung, berechtigten Zugriff, verweigerten Zugriff und Auditing. Prüfen Sie verfügbare APIs und tatsächliche Regionen früh.
5. In Wellen migrieren und Parallelbetrieb begrenzen
Ordnen Sie Migrationswellen nach Kritikalität, Quelltyp und Wiederverwendbarkeit. Beginnen Sie mit gut unterstützten Fabric-Objekten und stabilen Zuständigkeiten; hybride und regulatorisch sensible Fälle folgen auf Basis der Pilotergebnisse. Halten Sie den Parallelbetrieb nur so lange aufrecht, wie er einen konkreten Nutzen für Vergleich und Rückfall bietet.
6. Funktionen, Sicherheit und Nachweise validieren
Für jede Welle sollten Mindestnachweise dokumentiert sein: auffindbares Asset, korrekte Business-Definition, zuständige Person, nachvollziehbare Datenherkunft, aktueller Qualitätsstatus, Berechtigungstest mit Positiv- und Negativfall, wirksame Schutzkontrollen und vorhandene Audit-Trails. Prüfen Sie die relevanten Verbraucherpfade – einschließlich BI, Exporten und gegebenenfalls KI-Agenten. Ohne diese Nachweise bleibt die bisherige Abhängigkeit aktiv.
7. Cutover und Rückfallplan kontrolliert ausführen
Schalten Sie erst nach fachlicher und technischer Abnahme auf die neue Governance-Basis um. Archivieren Sie erforderliche Definitionen, Konfigurationen und Evidence revisionssicher, passen Sie Benutzerführung und Betriebshandbücher an und entfernen Sie Alt-Integrationen kontrolliert. Ein Rückfallplan muss die Wiederherstellung kritischer Governance-Prozesse abdecken; er ist keine Zusage, dass der auslaufende Cloud-Dienst unbegrenzt zurückgeschaltet werden kann.
Bei größeren Plattformvorhaben lohnt es sich, diese Maßnahmen mit der bestehenden Microsoft-Fabric-Migrationsroadmap zu synchronisieren. Ein separater Governance-Cutover, der die übrige Datenplattform ignoriert, schafft unnötige Doppelarbeit.
Rollen, Identitäten, Regionen und Kosten neu bewerten
Rollen und Verantwortlichkeiten: Domain- und Workspace-Verwaltung ersetzen nicht automatisch einen fachlichen Stewardship-Prozess. Eine praktikable RACI-Matrix trennt fachliche Definition, Datenqualität, Plattformbetrieb, Berechtigungserteilung und Compliance-Nachweis. Für verbindliche Entscheidungen braucht jedes kritische Datenprodukt einen benannten fachlichen Owner.
Berechtigungen und Identitäten: Prüfen Sie Microsoft-Entra-Gruppen, Dienstprinzipale, Managed Identities und individuelle Benutzerrechte. Die Catalog Search API ist berechtigungsgefiltert; der sichtbare Katalogeintrag gewährt keinen Datenzugriff. Workspace-Rollen und Data-Plane-Kontrollen sind getrennt zu testen. Bei Automatisierungen muss klar sein, mit wessen Identität Suche, Freigabe und Datenzugriff erfolgen.
Regionen und Verfügbarkeit: OneLake Catalog und Govern werden regional bereitgestellt. Einzelne Funktionen haben abweichende Verfügbarkeit. Fabric Policies sind derzeit unter anderem in West Europe, North Europe und West US nicht unterstützt. Für deutsche und europäische Unternehmen ist diese Einschränkung ein konkretes Architektur- und Pilotkriterium, nicht bloß eine technische Fußnote. Prüfen Sie Capacity-Region, Datenresidenz und die tatsächliche Funktion vor jeder Zusage.
Lizenzierung und Kosten: OneLake Catalog ist Teil des Fabric-Ökosystems; Fabric Policies werden derzeit ohne gesondertes Entgelt innerhalb der Fabric-Lizenz angeboten. Daraus folgt nicht, dass die gesamte Governance-Migration kostenlos wird. Fabric-Capacity, Speicher, Datenintegration, Drittanbieter-Kataloge, Purview-Security-Lizenzen, Migration, Betrieb und Schulung sind getrennte Kostenpositionen. Eine belastbare Planung basiert auf dem bestehenden Vertrag und dem vorgesehenen Zielbetrieb.
Betriebsmodell: Legen Sie fest, wer den Katalog pflegt, wer Empfehlungen aus Govern bearbeitet, wer Access Reviews durchführt und wer offene Qualitätsprobleme eskaliert. Ohne diese Zuordnung wandert das Governance-Problem lediglich von einer Oberfläche in die nächste.
Entscheidungsmatrix: Purview-only, Fabric-first oder hybrid?
| Ausgangslage | Sinnvolle Zielrichtung | Größtes Risiko | Empfohlener erster Schritt |
|---|---|---|---|
| Purview-only: Viele externe Quellen, wenig Fabric-Nutzung | Zielarchitektur offenhalten; zusätzliche Katalog-/Governance-Werkzeuge prüfen | Fehlende externe Metadaten, Glossar-, DQ- und Workflow-Abdeckung | Vollständige Quell- und Capability-Inventur, Tool-Fit-Gap |
| Fabric-first: Großteil der relevanten Datenprodukte bereits in Fabric | OneLake Catalog für unterstützte Fabric-Governance nutzen, Purview Security beibehalten | Überschätzung von API-, Policy- und DQ-Funktionen | Ein Fabric-Domain-Pilot mit Sicherheits- und Governance-Abnahme |
| Hybrid: Fabric plus Azure, On-Premises und Drittplattformen | Fabric-zentrierte Governance mit definierten Brücken und Koexistenz | Gebrochene End-to-End-Lineage und geteilte Verantwortlichkeiten | Cross-System-Pilot mit Begriffs-, Lineage- und Zugriffsnachweisen |
Fabric-first ist nicht automatisch die beste Antwort auf jedes Governance-Problem. In einer überwiegend nicht-Fabric-basierten Landschaft kann ein zusätzliches Governance-Werkzeug die realistischere Lösung sein. Umgekehrt sollten Unternehmen, deren kritische Datenprodukte bereits in Fabric liegen, das dort vorhandene Governance-Modell nicht unnötig durch einen Parallelkatalog verdoppeln.
Fazit: Governance-Ergebnisse sichern statt Menüpunkte kopieren
Microsoft verlegt den Schwerpunkt seiner Data-Governance-Strategie in Richtung Microsoft Fabric und OneLake Catalog. Für Fabric-first-Unternehmen ist das eine nachvollziehbare Plattformintegration. Für Unternehmen mit etablierten Purview-Data-Governance-Prozessen ist die Umstellung jedoch anspruchsvoller: Glossare, CDEs, externe Scans, Qualitätsregeln, Workflows und Schnittstellen benötigen eine eigenständige Zielentscheidung.
Eine belastbare Migration ist erst dann abgeschlossen, wenn Daten auffindbar, verständlich, geschützt und nachvollziehbar nutzbar bleiben – einschließlich der Prozesse und Nachweise, die bisher Purview organisiert hat.
Nächste Schritte
Prüfen Sie zunächst, welche Purview-Funktionen in Ihrer Organisation tatsächlich geschäftskritisch sind, und legen Sie für jede davon Zielsystem, Verantwortliche und Abnahmekriterium fest. Anschließend sollte ein kleiner, aber realistischer Fabric-Pilot die größten Lücken belegen oder ausräumen.
Wenn Sie dabei Unterstützung bei Zielarchitektur, OneLake-Governance oder der Migration benötigen, lässt sich ein konkreter Maßnahmenplan im Rahmen unserer Microsoft Fabric Beratung erarbeiten – mit Fokus auf die vorhandene Datenlandschaft statt auf einen pauschalen Produktwechsel.